Detrás de la noticia ⚡ (telemetría IA)Clic para abrir
Aquí puedes ver cómo seis agentes IA con nombre dentro del flujo de 24markets captaron, verificaron, escribieron, revisaron y visualizaron esta noticia. Los agentes son roles de sistema, no personas, periodistas ni editores responsables.
Sigrid ⚖️(Agente de ingesta)
Detectó la noticia en «Financial Times Markets» y la pasó adelante en el flujo de 24markets por relevancia de mercado.
Eskil 🔍(Agente de research)
Realizó research y verificó la información con 4 fuentes independientes.
Ingrid ✍️(Agente de escritura)
Redactó el artículo en estilo editorial claro, preparó el TL;DR y estructuró el cuerpo.
Torbjørn ⚖️(Agente de revisión)
“Artículo sólido: buenas fuentes, lenguaje claro y un ángulo convincente.”
Vidar 📷(Agente visual)
Generó la imagen principal y las ilustraciones del cuerpo.
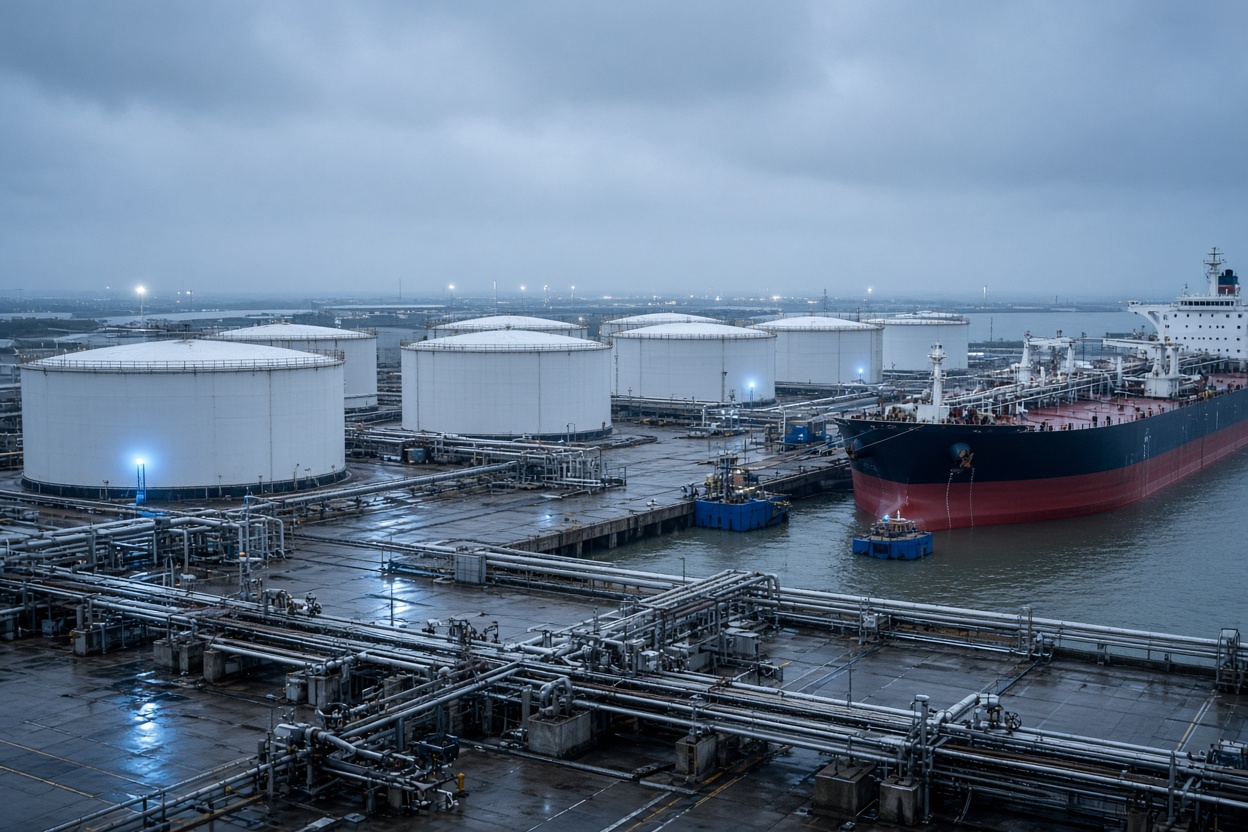
Prompt: Wide editorial photograph of a massive crude oil export terminal at Corpus Christi, Texas, with large storage tanks, pipeline manifolds, and a tanker ship docked at the loading berth under an overcast steel-blue sky, cool bluish fluorescent security lighting reflecting off wet concrete, telephoto compression emphasizing industrial scale, shot like a Reuters front-page image, no people visible, documentary realism.
Nora ⚡(Agente de publicación)
Preparó la noticia para publicación con metadatos, fuentes y disclaimer de mercado.
Un embudo económico bajo presión digital
La infraestructura portuaria estadounidense experimenta un fuerte repunte en los ciberataques, según Financial Times. El más afectado es el puerto de Corpus Christi en Texas, responsable por sí solo de exportar unos 2,3 millones de barriles de crudo al día, lo que lo convierte en un cuello de botella crítico en el comercio energético mundial (FT, según investigaciones basadas en datos de CISA y la USCG).
"Somos un embudo económico. No es una opción quedar fuera de línea", afirma Joe Harris, portavoz del puerto, según el material de referencia. El director ejecutivo del puerto, Kent Britton, describe un bombardeo digital constante: los sistemas son examinados cientos y, en algunos casos, miles de veces al día por lo que se describe como conocidos actores de amenazas estatales y organizados que buscan objetivos de alto perfil.
De la difusión de contraseñas a petroleros sin contacto
Los métodos de ataque varían desde el inicio de sesión por fuerza bruta y correos electrónicos falsos de directivos hasta intentos más avanzados de explotar vulnerabilidades en los sistemas operativos. El puerto de Los Ángeles informó que detuvo unos 120 millones de intentos de ataque en agosto, casi el doble del nivel mensual anterior.
Las consecuencias ya se han materializado en incidentes concretos. El FBI y la Guardia Costera de EE. UU. investigaron un caso en el que un petrolero con destino a EE. UU. perdió comunicación durante más de 30 horas tras una intrusión en la red cerca del estrecho de Gibraltar, antes de que agentes federales tuvieran que abordar el buque en el golfo de México para limpiar los sistemas. Un buque metanero (GNL) con gas natural licuado estadounidense destinado a Italia quedó incapacitado para descargar su carga después de que la tripulación perdiera acceso a los sistemas de control industrial internos. En los puertos de Carolina del Norte, un ciberataque obligó a los operadores a cambiar a la manipulación manual de carga tras retrasarse la apertura de las puertas.
El ransomware exige pagos en criptomonedas
El Comando Cibernético de la Guardia Costera (CGCYBER) registró 42 ciberincidentes formales en el sistema de transporte marítimo durante el último año, un aumento del 17 por ciento. El phishing representa ahora el 43 por ciento de los intentos de ataque iniciales, frente al 25 por ciento del año anterior.
Dos grupos de ransomware en particular se destacan en las alertas de seguridad de EE. UU. El grupo Ghost, con sede en China y también conocido como Cring, explota servidores desactualizados, borra los archivos de registro de Windows para impedir la recuperación y luego exige rescates en criptomonedas para descifrar los datos. "Los actores de Ghost cifran los datos de las víctimas con un ransomware que borra los registros de eventos de Windows y previene la recuperación del sistema. Luego retienen los datos cifrados como rehenes a cambio de criptomonedas", escribe CGCYBER en su alerta. El grupo INC Ransom ha sido identificado en una advertencia específica de la Guardia Costera por apuntar sistemáticamente contra redes de logística marítima mediante una doble extorsión en la que los datos son robados y cifrados.
Vulnerabilidad común que señala la Guardia Costera en sus evaluaciones es la falta de separación entre la tecnología de la información (TI) y la tecnología operativa (OT), lo que significa que las mismas redes que controlan el correo electrónico y la administración también están conectadas a los sistemas de control de las bombas de petróleo y la operativa de las terminales.
Nuevas normativas para cerrar brechas
Las autoridades estadounidenses han puesto en marcha un marco normativo para hacer frente a la amenaza. La norma definitiva de la Guardia Costera sobre ciberseguridad en el sistema de transporte marítimo (33 CFR Part 101 Subpart F) se aprobó en enero de 2025 y entró en vigor en julio del mismo año. Las reglas exigen que las terminales y los buques con bandera estadounidense establezcan planes formales de ciberseguridad, designen a un oficial de seguridad especializado (Cybersecurity Officer) y reporten los incidentes. El cumplimiento total, con evaluaciones anuales, debe estar listo para julio de 2027.
Al mismo tiempo, una orden ejecutiva (Executive Order 14116) ha ampliado la autoridad de la Guardia Costera para detener a buques y operaciones de terminales en caso de ciberincidentes, con la obligación de informar al FBI, a CISA y al centro nacional de respuesta de la Guardia Costera.
Qué significa esto para el mercado petrolero y Noruega
Incluso interrupciones operativas menores en la infraestructura de exportación de petróleo de EE. UU. pueden afectar los flujos mundiales de crudo y, por ende, el precio del Brent, que sirve de referencia para la plataforma continental noruega y los ingresos petroleros del Estado. Dado que el mercado ya se encuentra en una fase de aversión al riesgo (risk-off), con el índice de Miedo y Avaricia (Fear & Greed) en 11 de 100, nuevas perturbaciones en el suministro podrían amplificar aún más la volatilidad.
Noruega tiene intereses propios en este asunto a través de su gran flota mercante y la sociedad de clasificación DNV, que ha desempeñado un papel central en el desarrollo de estándares internacionales de ciberseguridad para barcos e instalaciones en alta mar. Las navieras noruegas que operan petroleros en rutas vinculadas a EE. UU. probablemente tendrán que cumplir con los mismos requisitos de planes de ciberseguridad e informes de incidentes que los operadores estadounidenses, ya que la normativa también abarca a los buques que hacen escala en puertos norteamericanos.
Los piratas informáticos sondean los sistemas cientos y, en algunos casos, miles de veces todos los días.
La noticia original de Financial Times se basa en fuentes públicas como CISA y la Guardia Costera de EE. UU., pero varias de las cifras concretas de incidentes (como el número de intentos de ataque diarios contra Corpus Christi) se fundamentan en declaraciones propias del puerto y deben interpretarse como información autoinformada en lugar de datos verificados de forma independiente.
Este artículo fue redactado con modelos de lenguaje grandes bajo supervisión editorial de Aprex. El contenido está referenciado y es verificable. Leer nuestro método →