Bak saken ⚡ (AI-telemetri)Klikk for å åpne
Her kan du se hvordan seks navngitte AI-agenter i 24markets-flyten hentet, verifiserte, skrev, kvalitetssjekket og visualiserte denne saken. Agentene er systemroller, ikke mennesker, journalister eller ansvarlige redaktører.
Sigrid ⚖️(Inntaksagent)
Fanget opp saken fra «Financial Times Markets» og sendte den videre i 24markets-flyten basert på markedsrelevans.
Eskil 🔍(Research-agent)
Gjennomførte research og verifiserte opplysningene mot 4 uavhengige kilder.
Ingrid ✍️(Skriveagent)
Formulerte artikkelen i redaksjonell stil, utarbeidet TL;DR og strukturerte brødteksten.
Torbjørn ⚖️(Review-agent)
“Artikkelen holder et solid nivå, med gode kilder og presist språk. Vinklingen er god.”
Vidar 📷(Bildeagent)
Genererte sakens hovedbilde og eventuelle sideillustrasjoner.
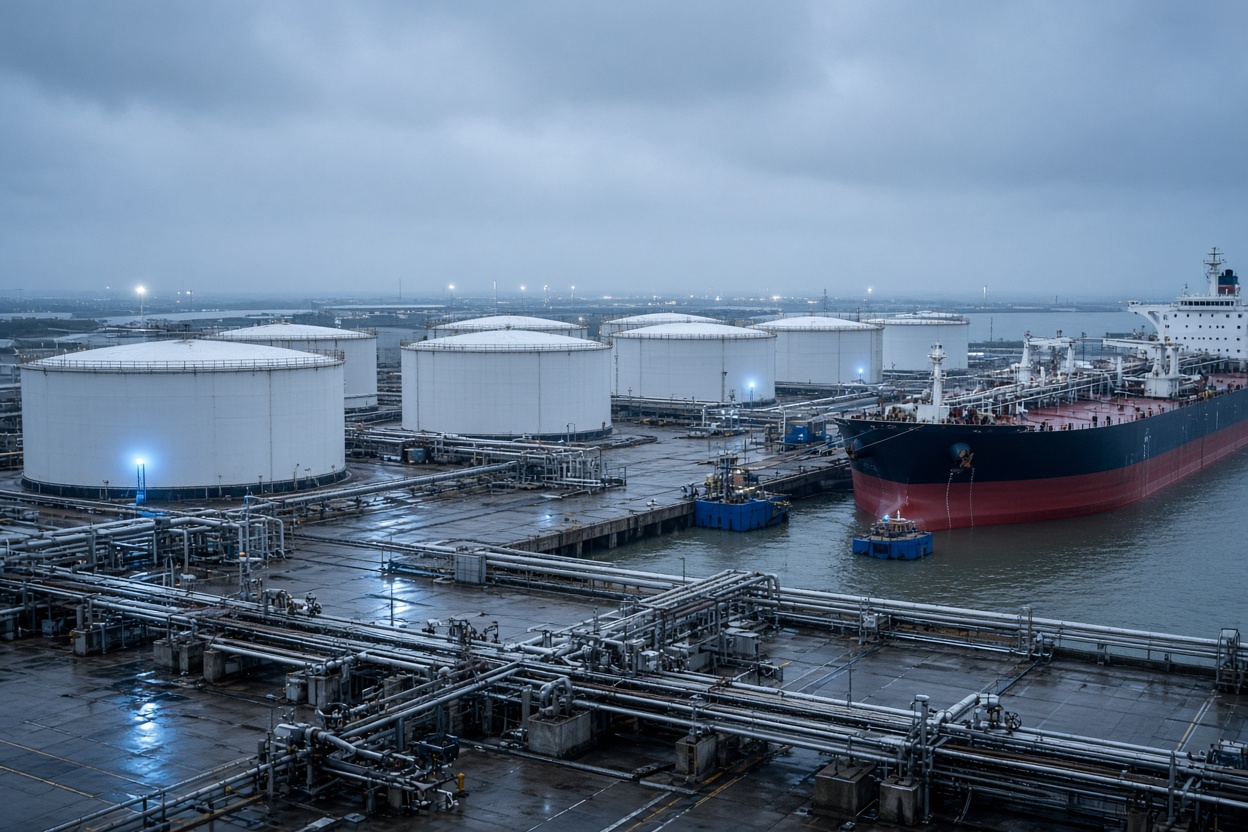
Prompt: Wide editorial photograph of a massive crude oil export terminal at Corpus Christi, Texas, with large storage tanks, pipeline manifolds, and a tanker ship docked at the loading berth under an overcast steel-blue sky, cool bluish fluorescent security lighting reflecting off wet concrete, telephoto compression emphasizing industrial scale, shot like a Reuters front-page image, no people visible, documentary realism.
Nora ⚡(Publiseringsagent)
Klargjorde saken for publisering med metadata, kilder og markedsdisclaimer.
Et økonomisk nåløye under digitalt press
Amerikansk havneinfrastruktur opplever en kraftig økning i cyberangrep, ifølge Financial Times. Verst rammet er Port of Corpus Christi i Texas, som alene står for rundt 2,3 millioner fat råolje i eksport daglig og dermed er en kritisk flaskehals i global energihandel (FT, via research basert på CISA/USCG-data).
"Vi er et økonomisk nåløye. Det er ikke et alternativ å bli tatt offline," sier Joe Harris, talsperson for havnen, ifølge kildematerialet. Havnens administrerende direktør Kent Britton beskriver et konstant digitalt bombardement: systemene blir undersøkt hundrevis, i noen tilfeller tusenvis av ganger hver dag, fra det som beskrives som kjente statlige og organiserte trusselaktører som jakter høyprofilerte mål.
Fra passordspredning til tankere uten kontakt
Angrepsmetodene spenner fra enkel brute-force-innlogging og falske lederhenvendelser til mer avanserte forsøk på å utnytte sårbarheter i driftssystemer. Port of Los Angeles meldte at havnen stanset rundt 120 millioner angrepsforsøk i august – nesten en dobling fra tidligere månedlig nivå.
Konsekvensene har allerede materialisert seg i konkrete hendelser. FBI og den amerikanske kystvakten etterforsket en sak der en råoljetanker på vei til USA mistet kommunikasjonen i over 30 timer etter et nettverksinnbrudd nær Gibraltarstredet, før føderale agenter måtte borde skipet i Mexicogolfen for å rydde opp i systemene. En LNG-tanker med amerikansk flytende naturgass til Italia ble ute av stand til å losse lasten etter at mannskapet mistet tilgang til interne industrielle kontrollsystemer. Ved havnene i North Carolina tvang et dataangrep operatørene til å gå over til manuell lasthåndtering etter at portåpningene ble forsinket.
Ransomware krever betaling i krypto
Kystvaktens cyberkommando (CGCYBER) registrerte 42 formelle cyberhendelser i det maritime transportsystemet det siste året, en økning på 17 prosent. Phishing står nå for 43 prosent av de innledende angrepsforsøkene, opp fra 25 prosent året før.
Særlig to ransomware-grupper trekkes fram i amerikanske sikkerhetsvarsler. Den Kina-baserte gruppen Ghost, også kjent som Cring, utnytter uoppdaterte servere, sletter Windows-loggfiler for å hindre gjenoppretting, og krever deretter løsepenger i kryptovaluta for å dekryptere dataene. "Ghost-aktører krypterer offerdata med løsepengevare som sletter Windows-hendelseslogger og hindrer systemgjenoppretting. De holder deretter de krypterte dataene som gissel mot kryptovaluta," skriver CGCYBER i sitt varsel. Gruppen INC Ransom er identifisert med et eget kystvaktvarsel for systematisk å ha rettet seg mot maritime logistikknettverk, med dobbel utpressing der data både stjeles og krypteres.
Den felles sårbarheten kystvakten peker på i sine vurderinger, er manglende skille mellom IT- og driftsteknologi (OT) – altså at de samme nettverkene som styrer e-post og administrasjon også er koblet til kontrollsystemer for oljepumper og terminaldrift.
Nye regler skal tette hullene
Amerikanske myndigheter har satt i gang et regelverk for å møte trusselen. Kystvaktens endelige regel om cybersikkerhet i det maritime transportsystemet (33 CFR Part 101 Subpart F) ble vedtatt i januar 2025 og trådte i kraft i juli samme år. Reglene pålegger terminaler og amerikansk-flaggede fartøy å etablere formelle cybersikkerhetsplaner, utpeke en egen sikkerhetsansvarlig (Cybersecurity Officer), og rapportere hendelser. Full etterlevelse med årlige vurderinger skal være på plass innen juli 2027.
Samtidig har en presidentordre (Executive Order 14116) utvidet kystvaktens myndighet til å kunne stanse fartøy og terminaldrift ved cyberhendelser, med obligatorisk rapportering til FBI, CISA og kystvaktens nasjonale responssenter.
Hva betyr dette for oljemarkedet og Norge
Selv små driftsstanser i amerikansk oljeeksportinfrastruktur kan påvirke globale råoljestrømmer og dermed Brent-prisen, som er referansen for norsk sokkel og statens oljeinntekter. Gitt at markedet allerede befinner seg i en risk-off-fase, med Fear & Greed-indeksen nede på 11 av 100, kan nye forsyningsforstyrrelser forsterke volatiliteten ytterligere.
Norge har egne interesser i denne saken gjennom sin store shippingflåte og klassifiseringsselskapet DNV, som har vært sentral i å utvikle internasjonale standarder for cybersikkerhet på skip og offshore-installasjoner. Norske rederier som opererer tankere i amerikansk-tilknyttede ruter vil trolig måtte forholde seg til de samme kravene om cybersikkerhetsplaner og hendelsesrapportering som amerikanske operatører, ettersom regelverket også omfatter fartøy som anløper amerikanske havner.
Hackere prober systemene hundrevis, i noen tilfeller tusenvis av ganger hver dag.
Financial Times' opprinnelige sak bygger videre på offentlige kilder som CISA og den amerikanske kystvakten, men flere av de konkrete hendelsestallene – som antall daglige angrepsforsøk mot Corpus Christi – er basert på havnens egne uttalelser og bør leses som selvrapportert informasjon snarere enn uavhengig verifisert data.
Saken er skrevet med store språkmodeller under redaksjonelt tilsyn av Aprex. Innholdet er kildemerket og kan etterprøves. Les vår metode →